6月中旬,黑客组织SHADOWBYT3$宣称成功利用第三方人力资源平台TINYpulse突破任天堂的数据系统,窃取约859MB的内部员工相关数据,涉及员工姓名、邮箱、身份证号、银行账单、W-9税表、内部通讯记录、匿名反馈及员工参与度统计,数据范围涵盖2016年至2026年 [1, 2]。
黑客随后提出200万美元(约合1430万元人民币或6300万新台币)的赎金要求,设定48小时支付期限,威胁若不付款将公开全部窃取数据 [1, 2]。任天堂确认此次数据泄露事件与其合作的第三方平台TINYpulse有关,但强调公司核心系统及用户的个人和财务数据未受到影响 [2]。
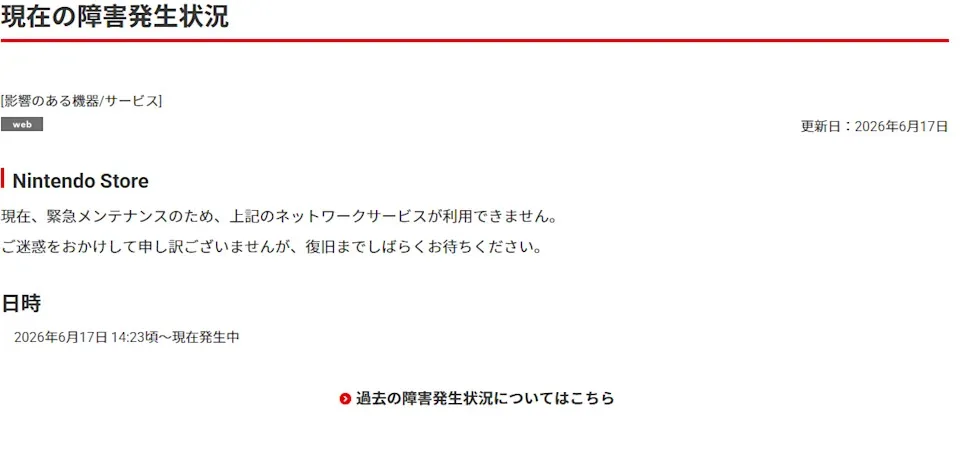
任天堂拒绝支付赎金后,黑客加大对利用第三方平台漏洞的攻击压力 [2]。6月17日当地时间14时23分,任天堂线上商城“My Nintendo Store”进入紧急维护状态,未公告具体维修时间或受影响原因 [2]。
此次攻击反映出黑客日益通过攻击企业的第三方SaaS服务平台绕过核心业务系统的安全防御,成为新兴的攻击趋势 [1]。
任天堂方面暂无公开后续应对措施的具体时间表,业内将持续关注事件后续发展。